povezivanje AI agenata
Kako sigurno povezati AI agente s internim sustavima
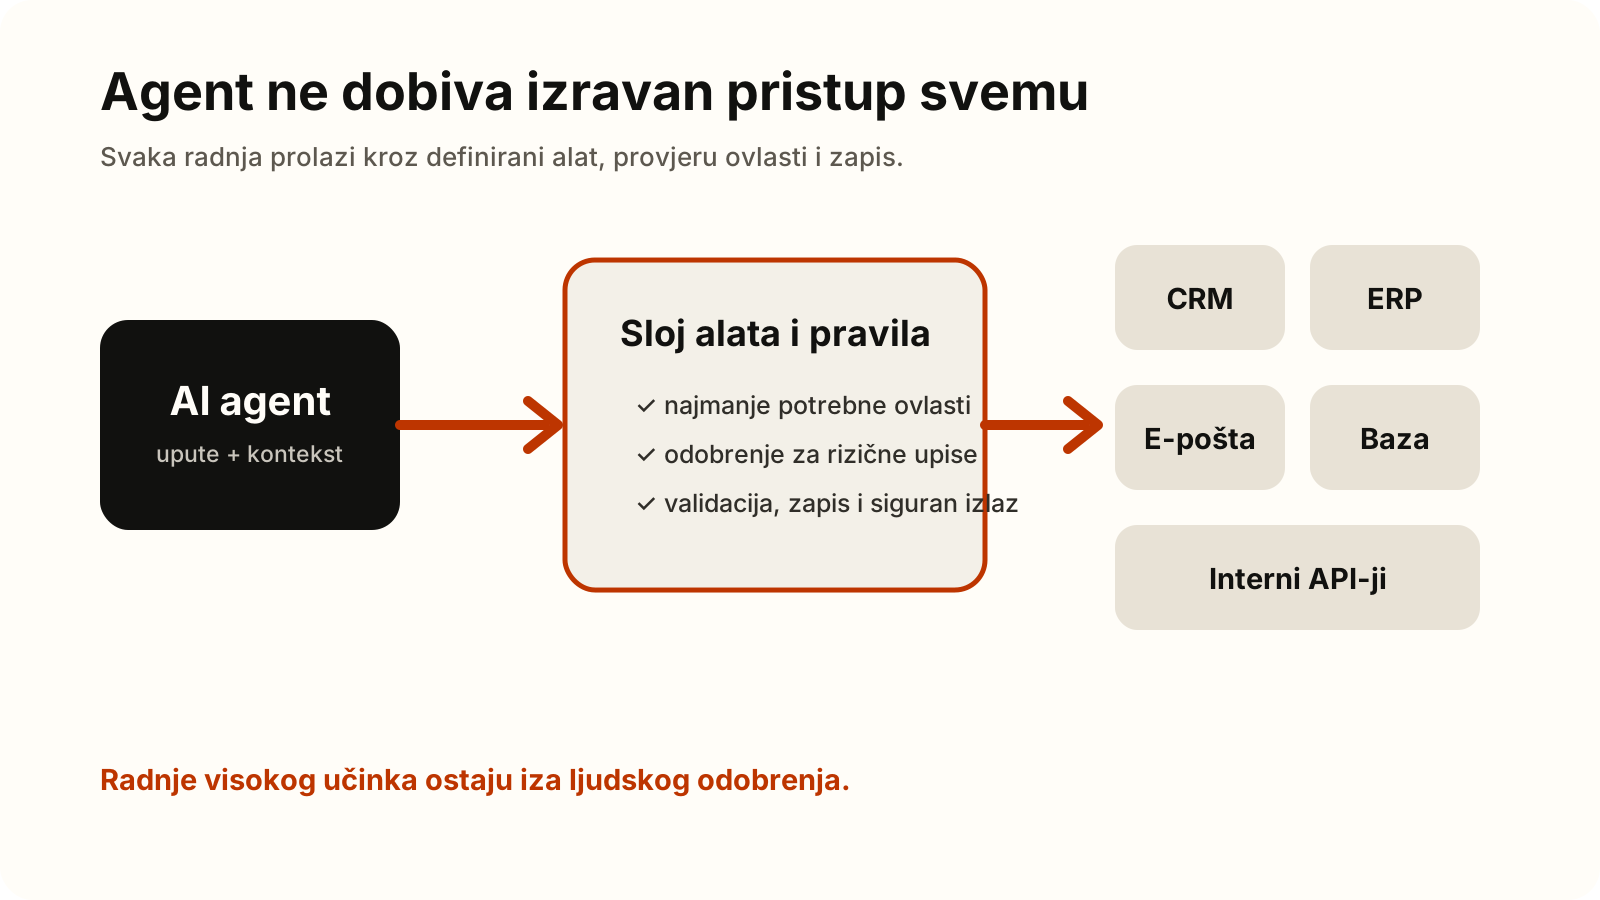
Prije nego što agent dobije pristup CRM-u ili ERP-u, vežite ga uz jedan proces, odvojite čitanje od upisa i zaustavite ga prije radnje koju teško poništavate.
Sadržaj
Ukratko: Prije nego agent dobije pristup CRM-u (sustav za evidenciju odnosa s kupcima) ili ERP-u (sustav za vođenje poslovanja tvrtke), vežite ga uz jedan proces, odvojite čitanje od upisa i zaustavite ga prije radnje koju teško poništavate. Birajte najuži način povezivanja, ograničite ovlasti, bilježite radnje i širite pristup postupno.
Zašto „samo ga spoji na CRM” nije dovoljno
Netko kaže: samo ga spoji na CRM. Prvo pitanje koje vodi dalje uže je: koja polja agent smije čitati i smije li promijeniti vlasnika zapisa?
Model je probabilistički. CRM, ERP, pretinac e-pošte i baza nisu: u njima su stvarni podaci o kupcima, financijski zapisi, poruke i operativno stanje.
Povezivanje koje pomaže ima:
- usku svrhu,
- ovlasti na koje možete pokazati,
- predvidljivo ponašanje kad nešto pukne,
- trag svake radnje koja je važna.
Prije nego dodate alat, imenujte:
- vlasnika procesa,
- podatke koje agent smije čitati,
- radnje koje smije predložiti,
- radnje koje čekaju odobrenje.
Tako pilot ostaje mjerljiv, a šteta ostaje manja kad se model, integracija ili sustav ponaša drukčije nego što ste očekivali. Isti red vrijedi u radu na integraciji AI-a s internim sustavima, bilo da put ide kroz CRM, ERP, API, webhook (automatska poruka koju jedan sustav šalje drugome kad se nešto dogodi) ili MCP alat.
Počnite jednim procesom, a ne svim sustavima
Odaberite proces čiji ulaz, izlaz, vlasnika i mjeru uspjeha možete izgovoriti.
- Preširoko: „Pomozite prodaji” neće preživjeti plan testa.
- Dovoljno usko: „Pročitaj novi upit s web-stranice, pronađi postojeći kontakt u CRM-u, pripremi nacrt odgovora i zatraži odobrenje vlasnika klijenta” hoće.
Ako je ulaz zajednički pretinac, vodič za AI automatizaciju e-pošte prolazi događaje, klasifikaciju, zasebne ovlasti za čitanje i slanje te pregled nacrta prije slanja.
Razvrstajte svaku radnju
Zapišite svaku radnju koju se spremate dopustiti i označite je kao:
- čitanje,
- nacrt,
- upis koji se može poništiti,
- upis s ozbiljnom posljedicom.
To su različite ovlasti. Primjeri:
- čitanje zapisa o kupcu nije isto što i promjena njegova vlasnika,
- nacrt poruke nije isto što i poslana poruka,
- izrada računa nije isto što i knjiženje.
Izračune, pravila prihvatljivosti i obvezni redoslijed odobrenja ostavite u običnom kodu ili u radnom tijeku. Nemojte od modela tražiti da ih svaki put iznova složi iz odlomka.
Odaberite najuži način povezivanja
Svaki način rješava drugi problem. Krenite od najmanje površine koja ovaj proces stvarno nosi.
Podržani konektor
Uzmite konektor platforme kad već pokriva sustav, polja, autentikaciju i radnje koje trebate. Manje pišete vlastiti kod, ali i dalje morate provjeriti koje radnje konektor stvarno izlaže i koliko se često taj popis mijenja.
Microsoftove aktualne upute razlikuju konektore za poznate usluge, MCP poslužitelje za prilagođene ili interne usluge te radne tijekove za deterministički rad u više koraka.
Izravni API i webhook
Izravni REST API pristaje kad sustav ima stabilan API, a povezivanje ostaje usko. Izložite samo funkcije koje ste složili za ovaj posao, s jasnom ulaznom i izlaznom shemom, primjerice pronadi_kupca, izradi_nacrt ili azuriraj_odobreni_status.
Webhook može pokrenuti obradu kad se događaj dogodi, a API zatim odradi čitanje ili upis.
Pružatelji to zovu različito. Anthropic to naziva uporabom alata (engl. tool use), odnosno pozivanjem funkcija: model smije zatražiti klijentski alat, a aplikacija ga izvršava i vraća rezultat. Provjera podataka i pravila stoje na toj granici.
Deterministički radni tijek
Radni tijek uzmite kad:
- koraci moraju ići utvrđenim redom,
- se podaci svaki put moraju pretvoriti isto,
- odobrenje mora proći na svakom putu.
Agent može razvrstati dolazni zahtjev ili izvući nesigurna polja iz neurednog teksta, a strukturirani rezultat preda radnom tijeku koji primjenjuje poslovna pravila. Takva podjela obično je sigurnija od toga da agent usput smišlja cijeli proces.
MCP poslužitelj
MCP poslužitelj ima smisla kad više kompatibilnih agentskih okruženja treba vidjeti iste alate ili izvore kroz jedan protokol. Službena arhitektura MCP-a razlikuje host, klijent i poslužitelj te dogovara mogućnosti. Poslužitelj može izložiti alate, resurse i predloške upita. Sustav iza njega time ne postaje univerzalno kompatibilan, niti sam po sebi siguran.
Za jedno malo povezivanje izravni API alat često je jednostavnija izrada. MCP (Model Context Protocol, standardni protokol za povezivanje modela s alatima) se počinje isplatiti kad jedan nadziran katalog alata treba ponovno upotrebljavati, verzionirati i otkrivati iz više klijenata.
Ograničite identitete, ovlasti i odobrenja
Svakoj integraciji dajte samo ono što joj treba za zadatak.
- Namjenski uslužni identitet pristaje ograničenom pozadinskom procesu.
- Delegirana ovlast korisnika pristaje kad se radnja mora izvršiti kao određeni zaposlenik.
- Gdje možete, odvojite vjerodajnice za čitanje od vjerodajnica za upis.
- Suzite zapise i okruženja.
- Ne dajte agentu administratorski pristup zato što ga je brže bilo otvoriti.
Za HTTP implementacije koje koriste MCP autorizaciju, specifikacija autorizacije MCP-a traži provjeru kome je token namijenjen i zabranjuje prosljeđivanje primljenog tokena drugoj usluzi. Ista navika korisna je i izvan MCP-a: vjerodajnica treba vrijediti za resurs i opseg koji ste namjeravali.
Odobrenje se mora provoditi izvan modela. Osoba treba vidjeti točan cilj i predložene vrijednosti prije radnje velikog učinka, vanjske, financijske, destruktivne ili teško povratne radnje. OWASP-ove upute o prekomjernoj samostalnosti agentskih sustava preporučuju najmanje potrebne ovlasti i ljudsko odobrenje za radnje s velikim posljedicama.
Neka upisi budu sigurni za ponavljanje
Mreža istekne, agent nastavi. Siguran upis računa s tim da isti zahtjev može stići dvaput. Koristite:
- ključeve idempotentnosti (isti zahtjev poslan više puta ne stvara duplikate),
- stabilne oznake operacija,
- provjeru duplikata,
- verziju ili preduvjet, ako ih ciljni API ima.
Rezultat koji je vratio vanjski sustav spremite prije nego nastavite.
To se vidi čim šaljete e-poštu, radite narudžbe, rezervirate termine ili ažurirate financijske zapise. Istek vremena nakon upisa koji je zapravo uspio ne smije navesti agenta da radnju ponovi naslijepo. Kad niste sigurni što se dogodilo, stanite i uskladite stanje ili pitajte osobu.
Bilježite radnje i pripremite siguran rezervni postupak
Što zabilježiti
- oznaku procesa,
- korisnički ili uslužni identitet,
- naziv alata,
- argumente nakon provjere,
- odluku o odobrenju,
- odgovor vanjskog sustava,
- ishod,
- korelacijsku oznaku.
Vjerodajnice i osobne podatke koji vam ne trebaju izbacite iz zapisa. Operater treba moći rekonstruirati što se dogodilo, a zapis ne treba držati dulje nego što proces traži.
Granice i rezervni postupak
Postavite granice trajanja, broja poziva alata, ponovnih pokušaja i troška. Agent treba vratiti jasan status i predati slučaj osobi ili determinističkom redu kad:
- ovisna usluga ne radi,
- je ulaz dvosmislen,
- nedostaje ovlast,
- predložena radnja krši pravilo.
Službene OpenAI-jeve upute za MCP i konektore idu u istom smjeru: odobrenje za osjetljive radnje, pouzdani poslužitelji, sužen popis alata i pregled podataka koji idu udaljenom MCP poslužitelju.
Uvodite ovlasti postupno i mjerite cijeli proces
Redoslijed uvođenja
- Zabilježeni testni slučajevi na sintetičkim ili neprodukcijskim podacima.
- Način samo za čitanje ili rad u sjeni: prijedlog agenta uspoređujete s postupkom koji već imate.
- Nacrti.
- Mali skup upisa koji i dalje traže odobrenje.
Testirajte: zapise koji nedostaju, ponovljene događaje, istekle vjerodajnice, neispravan izlaz alata, istek vremena, odbijena odobrenja i prekid vanjske usluge.
Što mjeriti
Mjerite završene slučajeve; uredna demonstracija neće reći je li proces bolji. Gledajte:
- trajanje ciklusa,
- ručni rad,
- stopu pogrešaka i iznimaka,
- udio odobrenja,
- jesu li duplikati zaustavljeni,
- vrijeme odgovora,
- trošak slučaja koji je stvarno završio.
NIST-ov okvir za upravljanje rizicima umjetne inteligencije upravljanje, mapiranje, mjerenje i obradu rizika drži kao posao koji traje kroz cijeli životni ciklus. Produkcijske ovlasti širite istim redom: tek kad uža faza ima dokaz iza sebe.
Sljedeći korak
Planirate povezati AI agenta s CRM-om, ERP-om ili e-poštom? Soror vam može pomoći da odaberete najuži način povezivanja, ovlasti i točke odobrenja prije prvog pilota. Pogledajte integraciju AI-a s internim sustavima ili nam pišite na ante.barisic@gmail.com.