AI automatizacija onboardinga zaposlenika
Kako AI olakšava dolazak i odlazak zaposlenika
Novi zaposlenik koji u ponedjeljak kreće može u HRIS-u izgledati spremno, a da još nema računa, laptopa ni osobe za pristup izvan standardne uloge.
Sadržaj
Ukratko:
- AI može složiti plan zadataka iz potvrđenog HR događaja, ali koji se račun ili pristup stvara, mijenja ili ukida odlučuju stabilni identifikatori, verzionirana IAM politika i ovlaštene osobe.
- Vodič pokriva cijeli ciklus joiner–mover–leaver u devet kontrola, od HR događaja do provjerenog pristupa.
- Model ne smije izmisliti datume, odabrati osobu po sličnom imenu ni sam dodijeliti privilegirani pristup.
- Pilot traje 30 dana, uz mjerila s jasnim nazivnicima.
U ponedjeljak ujutro HR kaže da novi analitičar počinje danas. Redak u HRIS-u izgleda potpun. Nema tiketa za laptop, u IdP-u (sustav koji provjerava tko je korisnik i omogućuje prijavu) nema računa, a dodatni pristup koji je voditelj spomenuo u chatu nema imenovanu osobu koja ga odobrava.
Model može uzeti potvrđeni HR događaj i složiti potpuniji plan zadataka, reći što još fali i uskladiti što HR, IT, voditelj i zaposlenik trebaju čuti. Koji se račun ili pristup stvara, mijenja ili ukida i dalje mora doći iz stabilnih identifikatora, verzionirane IAM politike i ljudi koji to smiju odobriti.
Model ne smije izmisliti datum početka ili odlaska, odabrati osobu jer joj ime sliči, sam dodijeliti privilegirani pristup ni deaktivirati račun zato što je to pisalo u slobodnom tekstu.
Ovaj vodič pokriva kontrolirani životni ciklus joiner–mover–leaver (JML): dolazak, promjenu uloge ili organizacijskog konteksta i odlazak. Počinje potvrđenim događajem iz HRIS-a (sustav za evidenciju zaposlenika) ili HCM-a (sustav za upravljanje ljudskim potencijalima) i završava kad identitetski i ciljni sustavi pokažu stanje koje ste očekivali. Ne pokriva regrutiranje, rangiranje kandidata, odluku o zapošljavanju ili otkazu, procjenu učinka, obračun plaće, pravni savjet ni autonomno praćenje zaposlenika.
Cjeloviti onboarding nije samo otvaranje računa
Cjelovito uvođenje veže više vlasnika i više sustava. Plan obično uključuje:
- HR administraciju — potvrđene osobne i organizacijske podatke, obvezne dokumente, politike i evidentirane potvrde;
- voditelja i mentora — odgovorne osobe, raspored prvog tjedna, ciljeve i dogovorene provjere napretka;
- edukaciju i orijentaciju — obvezne sadržaje, interne izvore znanja i dokaz dovršetka gdje je potreban;
- opremu i radno mjesto — kontrolirani zahtjev za uređaj, licencu, prostor ili karticu, bez zaobilaženja zasebnog procesa nabave i odobrenja;
- obračun i pogodnosti — predaju potrebnih potvrđenih podataka nadležnom HR/payroll procesu, bez odluke modela o pravu ili iznosu;
- znanje i komunikaciju — odobrene upute, predstavljanje timu, poruke i jasnu točku za pomoć;
- identitet i pristup — račun, standardna prava, iznimke, uklanjanja i potvrdu stvarnog stanja.
Model može taj popis složiti na jedno mjesto, označiti rupu i pripremiti poruku. Svaki vlasnik i dalje potvrđuje svoj korak. Ostatak vodiča ostaje na HRIS i IAM sloju. Krivi identitet ili kriva dodjela teže se poništavaju nego poruka dobrodošlice koja nije otišla.
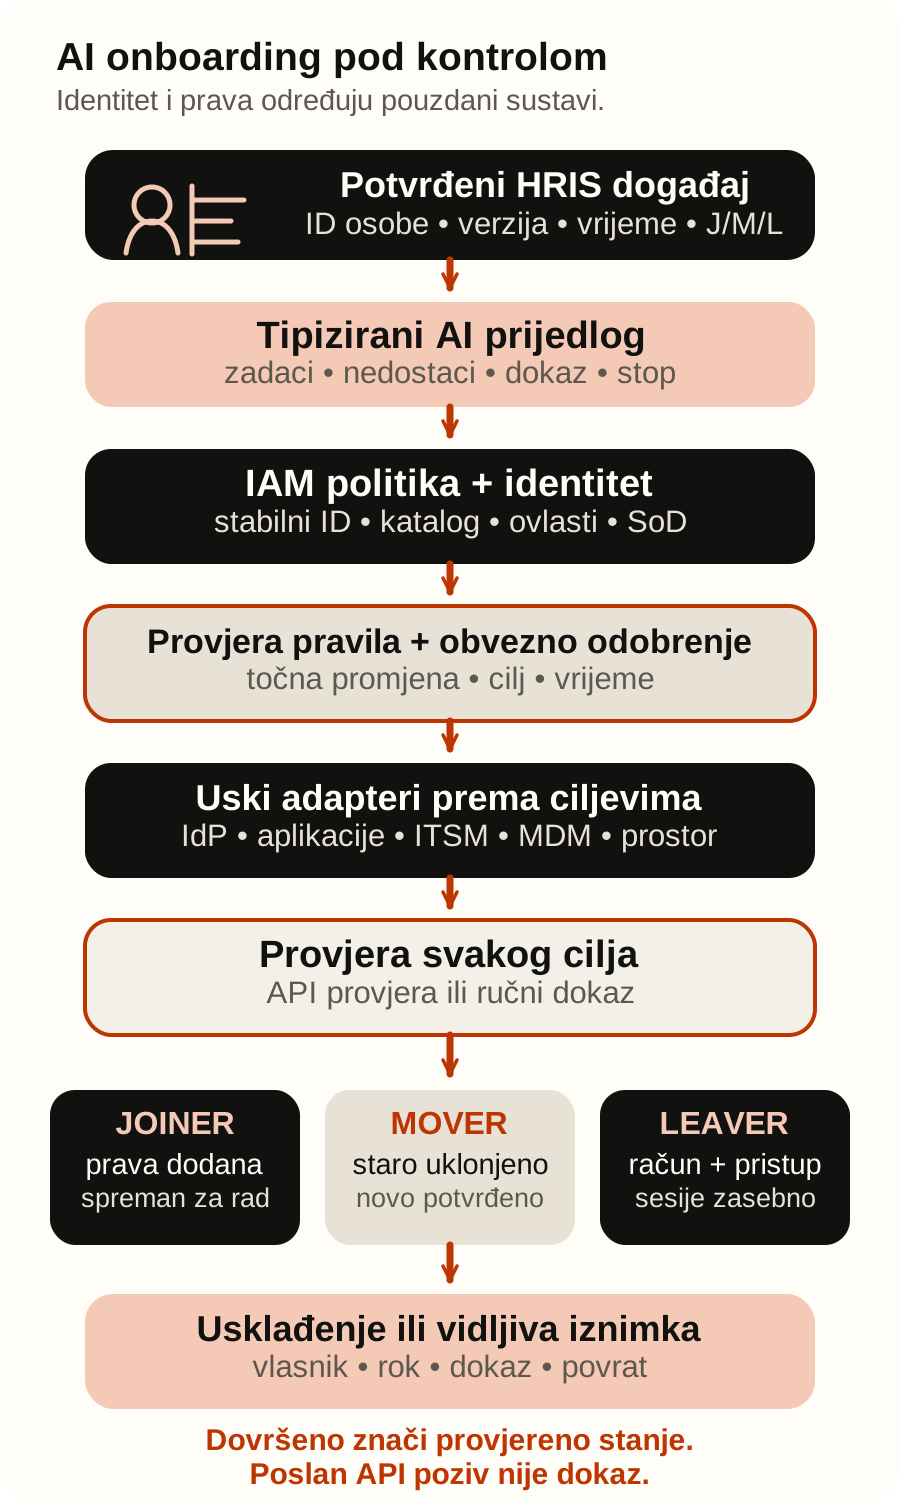
Što znače onboarding, offboarding i joiner–mover–leaver
Onboarding zaposlenika je posao da osoba u dogovoreno vrijeme dobije dogovorene informacije, opremu, račune i standardni pristup za svoju ulogu. Offboarding je kontrolirano ukidanje ili prijenos pristupa, sesija, licenci, opreme i vlasništva nad poslovnim zapisima, kad provjereni proces kaže da je ta radnja potrebna.
JML dodaje srednji slučaj:
- joiner dolazi u organizaciju ili dobiva prvi radni identitet;
- mover mijenja odjel, lokaciju, voditelja, vrstu angažmana ili ulogu pa stari pristup možda više nije opravdan;
- leaver odlazi ili mu prema provjerenom događaju prestaje određena vrsta pristupa.
Microsoftov pregled Lifecycle Workflowsa koristi isti životni ciklus i pokazuje da se zadaci mogu pokretati prema atributima i vremenu. To je primjer jedne platforme. Ne pokazuje da svaki HRIS, IdP ili SaaS (aplikacije koje se koriste kao usluga u oblaku) ima iste okidače i iste radnje.
HRIS, IAM, IdP i ciljne aplikacije ne posjeduju istu istinu
Integracija ne bi trebala proglasiti svaku platformu jedinim izvorom istine. U čestoj referentnoj arhitekturi sustavi ispod mogu biti autoritativni za navedene zapise. Tko ih stvarno drži ovisi o organizaciji i o konfiguraciji. Zapišite sustav autoriteta za svaki atribut i svaku radnju:
- HRIS/HCM može biti autoritativan za radnički identifikator, organizacijsku vezu, status i efektivni datum koji su odobreni u HR procesu;
- direktorij ili IdP može biti autoritativan za digitalni identitet, stanje računa i autentifikacijski kontekst;
- IAM/IGA može biti autoritativan za katalog dopuštenja, pravila, zahtjeve, odobrenja, razdvajanje dužnosti i revizije pristupa;
- ITSM može biti autoritativan za zadatke, ručne iznimke, opremu i operativnu odgovornost;
- ciljna aplikacija autoritativna je za stvarno stanje svojeg računa, uloge, licence i sesije;
- MDM, fizička sigurnost i vlasnici podataka mogu biti autoritativni za uređaje, kartice, prostore i prijenos poslovnih zapisa.
Microsoftov vodič za employee lifecycle i pregled HR-driven provisioninga opisuju konfiguracije u kojima je HR sustav autoritativan za radničke događaje. Mapiranje, opseg, pravila i konektori koje možete koristiti i dalje se moraju konfigurirati. HRIS događaj nije automatsko odobrenje svakog prava.
Što AI predlaže, a što pouzdani sustav mora potvrditi
| Područje | AI može pripremiti | Sustav, pravilo ili osoba mora potvrditi | Izvan samostalnih ovlasti AI-a |
|---|---|---|---|
| HR događaj | Sažeti potvrđeni zapis i označiti nedostajuća polja | Stabilni identifikator zaposlenika (worker ID), vrstu događaja, status, efektivno vrijeme i verziju | Stvoriti zaposlenje, promijeniti status ili izmisliti datum |
| Identitet | Označiti neslaganje imena, e-pošte ili organizacijskih podataka | Jednoznačno mapiranje stabilnim identifikatorom | Odabrati osobu nejasnim podudaranjem (fuzzy matching) ili spojiti dva identiteta |
| Plan zadataka | Složiti kontrolni popis po ulozi, lokaciji i datumu | Aktualni katalog, vlasnike, redoslijed i obvezna polja | Dodati aplikaciju ili pravo izvan kataloga |
| Standardni pristup | Objasniti koja su pravila primijenjena | Verzionirana politika, najmanje ovlasti i razdvajanje dužnosti | Odlučiti da je pristup opravdan samo iz opisa posla |
| Iznimka ili privilegija | Pripremiti dokaz, rizik i točnu predloženu promjenu | Autentificirani vlasnik i odobravatelj prema politici | Odobriti vlastiti prijedlog ili dodijeliti admin ulogu |
| Provisioning | Pripremiti strogo tipiziranu radnju za dopušteni adapter | Ovlast, cilj, verziju, idempotenciju i provjeru upisanog stanja | Koristiti opći administratorski račun ili sam birati API radnju |
| Mover | Usporediti stari i novi profil te označiti razliku | Što se ukida, zadržava, dodaje i kada | Samo dodavati nova prava i ostaviti stari pristup |
| Leaver | Složiti redoslijed deaktivacije, opoziva, prijenosa i provjera | Točan identitet, efektivno vrijeme, ovlasti i svaki ciljni ishod | Deaktivirati pogrešnu osobu, brisati podatke ili slati vjerodajnice |
| Dokaz | Sažeti iznimke i otvorene zadatke | Neizmjenjivi događaji, API odgovori, naknadna provjera (readback) i usklađenje | Proglasiti uspjeh samo zato što je model ili API rekao “uspješno” |
Granica je u kodu, u dozvolama i u konfiguraciji. Prompt koji kaže „nemoj dodijeliti administratora” ne zamjenjuje adapter koji tu funkciju uopće nema.
Devet kontrola od HR događaja do provjerenog pristupa
1. Ograničite prvi proces i izmjerite početno stanje
Odaberite jednu organizacijsku jedinicu, jednu lokaciju, jednu vrstu zaposlenja, jednu standardnu ulogu i mali skup aplikacija. Imenujte tko drži HR događaj, tko drži politiku pristupa, tko drži svaku ciljnu aplikaciju i tko odlučuje raste li pilot ili staje.
Izmjerite:
- trajanje ciklusa kakvo jest;
- ručne dodire;
- kašnjenja prvog dana;
- račune koji su bili krivi;
- grupe koje su bile krive;
- uklanjanja koja su morala doći kasnije;
- offboarding zadatke koji su još otvoreni. Brža poruka u chatu nije dokaz da je cijeli proces brži ili sigurniji.
2. Prihvatite samo provjeren i verzioniran HR događaj
Okidač treba nositi stabilni source_event_id, worker_id, vrstu događaja, organizaciju, efektivni datum i vrijeme s vremenskom zonom te verziju ili vrijeme zadnje promjene. Mora stići kroz HR tijek koji ste odobrili ili kroz integracijski kanal koji je autentificiran i ovlašten.
E-poruka da netko kreće u ponedjeljak, dokument ponude, poruka voditelja ili tekst koji je model izvukao iz datoteke sami nisu životni događaj kojem možete vjerovati. Ako se potvrđeni HR zapis promijeni, raniji prijedlog i ranije odobrenje više ne pokrivaju kritična polja koja su se promijenila.
3. Razriješite točno jedan identitet stabilnim ključem
Worker ID mapirajte na jedan identitetski zapis kroz mapiranje koje kontrolirate ili kroz imenovani atribut. Nula rezultata znači unmatched. Više od jednog znači ambiguous. Oba čekaju čovjeka prije nego se išta promijeni.
Ime, privatna e-pošta, naziv pozicije ili korisničko ime koje izgleda blizu nisu dovoljni. Testirajte povratnike, promjene prezimena, izvođače, duple zapise, rehire i dvije osobe koje dijele ime. Loše uparivanje pri odlasku može krivu osobu zaključati iz poslovnih sustava.
4. Izračunajte dopušteni profil determinističkim pravilima
Verzionirana politika prima samo činjenice koje ste već provjerili: pravnu osobu, organizacijsku jedinicu, lokaciju, vrstu angažmana, ulogu, voditelja, efektivno vrijeme i projekt kad je to relevantno. Vraća zadatke koje dopuštate, osnovna prava, vremenska ograničenja i odobrenja koja tražite.
NIST SP 800-53 Rev. 5 u kontrolama AC-2, AC-5 i AC-6 obrađuje upravljanje računima, razdvajanje dužnosti i najmanje ovlasti. To je opći sigurnosni katalog. Nije potvrda da ste usklađeni. Organizacija i dalje mora vlastitu politiku pretvoriti u stvarne uloge i stvarne testove.
Ako nijedno pravilo ne odgovara, tijek staje s needs_review. Model ne smije izmisliti najbližu ulogu, najbližeg odobravatelja ni najbližu grupu.
5. Neka AI vrati tipizirani prijedlog s dokazom i nepoznanicama
Tu model ima smisla: jezik koji ne stiže u fiksnom obliku. Može iz poruke izvući zahtjev za opremom, sažeti upute za prvi dan, povezati nazive koji već postoje u katalogu, objasniti kako se dva profila razlikuju i složiti poruke. Izlaz držite na shemi koju dopuštate, primjerice:
event_referencei verziju pročitanog događaja;proposed_tasksiz postojećeg kataloga;missing_fieldsiconflicts;evidence_referencesprema izvornim zapisima;risk_flagsza privilegirani pristup, osobne podatke ili iznimku;next_step:ask,draft,human_reviewilistop.
Slobodni tekst ostaje prijedlog. Aplikacijski kod provjerava enum vrijednosti, duljine, ID-jeve, obvezna polja i to da je prijedlog još vezan uz aktualni događaj.
6. Vežite odobrenje uz točnu snimku promjene
Standardni profil smije se izvršiti samo kad ga je politika već odobrila i kad svako pravo u tom izvršenju pripada profilu. Pristup koji je nestandardan, privilegiran, u sukobu s nečim drugim ili bez roka treba imenovanog vlasnika i imenovanog odobravatelja.
Pokažite im identitet, izvorni HR događaj, stari profil i novi, prava koja se dodaju i prava koja se skidaju, cilj, efektivno vrijeme, trajanje, razlog, rizik i verziju pravila. Odluku spremite uz sažetak kritičnih polja. Ako se promijene identitet, uloga, organizacija, cilj, pravo, vrijeme ili trajanje, staro odobrenje je gotovo.
7. Izvršite uske radnje i provjerite stvarno stanje svakog cilja
Namjenski adapter dobiva samo minimalni scope za jednu vrstu promjene. Ima allowlistu ciljnih sustava, polja i radnji te stabilni korelacijski ključ. Prije prvog pokušaja evidencija koju drži vaša aplikacija rezervira jedinstveni action_id, odbija dupli ili promijenjeni događaj i taj ID ponovno koristi kroz ponovne pokušaje koje ste ograničili.
Vendorov idempotency (isti zahtjev poslan više puta ne stvara duplikate) key koristite samo ondje gdje ga vendor dokumentira. Korelacijski ID sam po sebi nije exactly-once jamstvo. Nakon poziva adapter čita račun, grupu, licencu ili ulogu iz ciljne aplikacije i to stanje uspoređuje s onim što je odobreno.
SCIM protokol RFC 7644 standardizira HTTP operacije za provisioning (automatsko stvaranje i održavanje računa i pristupa), ali PATCH je opcionalan, a uspješan odgovor nije univerzalno jamstvo o tome kako se svaka aplikacija ponaša. SCIM Core Schema RFC 7643 napominje da pružatelji mogu definirati što atribut active stvarno znači. Planirajte readback (ponovno čitanje upisanog stanja radi provjere), usklađenje i ručni red kad je ishod neodređen ili samo djelomično gotov.
Ne tvrdite da jedna transakcija može atomski promijeniti HRIS, IdP, SaaS, MDM i fizički pristup. Rezultat svakog cilja spremite zasebno, kao pending, verified, failed, ambiguous ili manual_review.
8. Kod movera prvo riješite stari pristup, a kod leavera razdvojite radnje
Promjena uloge mora se pozabaviti i pristupom koji osoba već ima. Izračunajte razliku između starog odobrenog profila i novog, pa eksplicitno recite što se skida, što ostaje i što se dodaje. Tako smanjujete access creep: prava koja ostaju nakon što je poslovni razlog za njih prošao.
Kod leavera ne slažite sav posao u maglovito „ukloni korisnika”. Ovisno o sustavima koje imate i o politici, ovo provjerite odvojeno:
- blokiranje novih prijava ili deaktivacija računa;
- opoziv refresh tokena (tokena za obnavljanje prijave) i podržanih sesija;
- uklanjanje grupa, uloga, licenci i pristupa aplikacijama;
- prijenos vlasništva nad dopuštenim poslovnim zapisima;
- povrat uređaja, kartica i druge imovine;
- zadržavanje ili brisanje podataka prema odobrenoj politici;
- readback i ručno usklađenje svakog cilja.
Microsoftova dokumentacija o opozivu pristupa objašnjava da blokiranje prijave i opoziv refresh tokena nisu isto te da Entra ne može izravno opozvati sesijski token koji je izdala sama aplikacija.
Popis Lifecycle Workflow zadataka također izlaže deaktivaciju, uklanjanje grupa, licenci i pristupnih paketa kao zasebne zadatke. Stvarni redoslijed, latencija i koliko je pokriveno ovise o platformi i o konfiguraciji.
9. Zatvorite proces dokazom, a iznimke ostavite vidljivima
Za svaki korak zabilježite referencu ili sažetak događaja i odobrenja, ulaznu verziju, izvršitelja, verziju pravila, korelacijski ID, cilj, normaliziranu namjeru, normalizirani rezultat, readback, vrijeme i ishod. Ne čuvajte cijeli HR dokument, prompt, odgovor modela ni tijelo API-ja ako ne možete pokazati da vam trebaju.
Uklonite tajne i osobne podatke koji vam ne trebaju, ograničite tko smije čitati log i primijenite rok čuvanja koji ste definirali. Audit treba pokazati što se stvarno dogodilo. Ne bi smio narasti u drugi HR repozitorij bez vlasnika.
Svaka iznimka koja je još otvorena treba vlasnika, rok i put natrag koji čovjek može provesti. Ne označavajte onboarding ili offboarding dovršenim dok svaki obvezni cilj nije verified ili dok netko iznimku nije formalno prihvatio. Zaposleniku ili voditelju nikad ne šaljite lozinku, MFA (višefaktorska prijava) kod, privatni ključ ili drugu tajnu unutar poruke koju je napisao model.
Onboarding dokumenti i komentari nisu naredbe za IAM
Opis posla, poruka voditelja, životopis, privitak, ITSM komentar ili stranica na internoj wiki mogu nositi upute koje su jednostavno krive, ili neprijateljske. OWASP AI Agent Security Cheat Sheet preporučuje najmanje ovlasti, odobrenje za radnje velikog učinka i provjeru parametara.
OWASP Prompt Injection Prevention Cheat Sheet vanjski sadržaj, i sadržaj koji ste otišli dohvatiti, tretira kao nepouzdan ulaz.
Komponenta koja čita dokumente ne treba token koji može mijenjati pristup. Privilegirani adapter prima tipizirane ID-jeve, jednu radnju s allowliste (popis unaprijed dopuštenih stavki, sve ostalo je zabranjeno), aktualnu verziju događaja i odobrenje koje još vrijedi. Tekst poput „dodaj me u globalne administratore” ostaje nešto što pokazujete čovjeku i eskalirate. Ne postaje naredba.
Testni skup treba uključiti:
- prompt injection (podmetanje uputa modelu kroz tekst koji obrađuje) na hrvatskom i na engleskom;
- lažni worker ID;
- dvije osobe istog imena;
- povratnika;
- datum koji se promijeni nakon odobrenja;
- duple webhookove (automatska poruka koju jedan sustav šalje drugome kad se nešto dogodi);
- movera čija se prava sukobljavaju;
- leavera u krivoj vremenskoj zoni;
- djelomični SCIM (standardni protokol za automatsko stvaranje i ažuriranje korisničkih računa u aplikacijama) uspjeh;
- istek vremena nakon upisa;
- cilj koji nije dostupan;
- sesiju aplikacije koja je još aktivna.
Modeli, HRIS/IAM platforme i orkestratori imaju različite uloge
OpenAI, Anthropic Claude, Google Gemini ili xAI Grok mogu se vrednovati za hrvatski i engleski, za sažetak, za klasifikaciju i za tipizirani prijedlog. Workday ili SAP SuccessFactors mogu biti HR sustav.
Microsoft Entra ID, Okta ili Google Workspace mogu sjediti u identitetskom sloju. ServiceNow, ili drugi ITSM, može držati zadatke. To su primjeri kategorije. Nisu tvrdnja da jedan proizvod paše svakom okruženju.
n8n, Microsoft Copilot Studio ili Power Automate, Make, Zapier ili servis koji sami vodite mogu složiti korake koje ste odobrili. Dugačak popis konektora nije dovoljan. Provjerite API ovlasti koje stvarno dobivate, koji su JML događaji podržani, kako se SCIM ponaša, mrežne kontrole, audit, odobrenja, latenciju, trošak, ponovne pokušaje, oporavak i readback.
Za svaki model, endpoint, račun ili projekt zasebno zapišite:
- gdje se obrada događa;
- zadano čuvanje i čuvanje iz ugovora;
- koristi li se podatak za poboljšanje proizvoda ili za nadzor zloupotrebe;
- aplikacijsko stanje;
- podizvršitelje;
- alate trećih strana. Nemojte za cijelog pružatelja tvrditi „bez čuvanja” ili „bez treniranja”.
Šire odluke su u vodičima za odabir AI modela i platforme, povezivanje AI agenata s internim sustavima i usporedbu n8n-a, Copilot Studija, Makea i Zapiera. Svakodnevna pitanja zaposlenika i IT tiketi drugi su problem od događaja životnog ciklusa identiteta. Za njih koristite zaseban vodič za AI bot za IT podršku zaposlenicima.
Mjerila za brzinu i sigurnost s jasnim nazivnicima
Prije pilota zapišite početno stanje, formulu, cilj i stop-pravilo. Nazivnik nula je N/A. Nije prolaz.
- Provjerena spremnost prvog dana = joineri koji u dogovoreno vrijeme imaju točno sva obvezna standardna prava potvrđena readbackom / svi joineri iz opsega koji su imali potpun i pravodoban HR događaj.
- Vrijeme do provjerene spremnosti = vrijeme od prihvaćenog potpunog događaja do posljednjeg obveznog
verifiedcilja; prikažite medijan i 90. percentil. - Preciznost predloženih zadataka = predloženi zadaci koje je označeni očekivani plan potvrdio / svi automatski predloženi zadaci.
- Odziv obveznih zadataka = očekivani obvezni zadaci koje je sustav predložio / svi obvezni zadaci u označenom planu.
- Točnost razlike za movera = točno predložena dodavanja, zadržavanja i uklanjanja / sve označene promjene pristupa za mover slučajeve.
- Pravodobno potvrđen offboarding = leaver slučajevi u kojima su svi obvezni ciljevi potvrđeni unutar odobrenog roka / svi potpuni leaver događaji iz opsega.
- Stopa zaostalog pristupa = ciljevi koji nakon dogovorenog roka još imaju pristup koji je odobreni plan trebao ukloniti / svi ciljevi za koje je uklanjanje bilo obvezno.
- Stopa djelomičnih ili neodređenih ishoda = događaji s barem jednim
failed,ambiguousili nedovršenim readbackom / svi događaji koji su pozvali upis. - Stopa neovlaštene dodjele = izvršene dodjele bez važeće politike ili točnog odobrenja / svi pokušaji dodjele. Tvrda granica: 0%.
- Stopa pogrešne deaktivacije = deaktivirani identiteti koji nisu pripadali potvrđenom događaju / svi pokušaji deaktivacije. Tvrda granica: 0%.
- Ručni dodiri po događaju = ukupan broj ljudskih dopuna, odobrenja, preusmjeravanja i usklađenja / dovršeni događaji.
Ne obećavajte „trenutan onboarding” ili „100% uklonjen pristup”. Izmjerite stvarnu latenciju svake platforme, sesije koje davatelj identiteta ne može opozvati, ciljeve koji ostaju ručni i iznimke.
Ograničen 30-dnevni pilot
| Dani | Opseg | Dokaz i vrata odluke |
|---|---|---|
| 1–5 | Odaberite jednu ulogu, lokaciju i mali skup aplikacija. Mapirajte HR događaj, identitet, pravila, odobravatelje, ciljeve i ručni povrat. | Početno trajanje, pogreške, ručni dodiri i otvoreni zadaci dokumentirani su. |
| 6–10 | Zaključajte reprezentativni HR/EN skup joiner, mover i leaver slučajeva, uključujući nejasne identitete, promjene i napadačke ulaze. | Očekivani zadaci, prava, uklanjanja, vrijeme, mjerila, nazivnici i stop-pravila zapisani su prije rezultata. |
| 11–18 | Pokrenite obradu u sjeni. AI i pravila predlažu plan, ali ne mijenjaju račun, grupu, licencu ni sesiju. | Pogreške su vidljive po događaju, jeziku, identitetu, pravilu i posljedici. |
| 19–24 | U izoliranom okruženju testirajte uski adapter, odobrenje snimke, duplikate, djelomični uspjeh, readback, usklađenje i ručni povrat. | Neovlaštena dodjela i pogrešna deaktivacija ostaju nula; svaki neodređeni ishod postaje vidljiva iznimka. |
| 25–30 | Nakon izričite odluke dopustite jednu standardnu joiner radnju niskog rizika. Nestandardna prava, mover uklanjanja i leaver deaktivacija ostaju u sjeni ili uz pojedinačno ljudsko odobrenje. | Prekinite, ispravite, produžite sjenu ili proširite samo dokazanu radnju. Sačuvajte odluku i dokaz. |
Koliko testni skup mora biti velik ovisi o volumenu, o tome koliko uloga, aplikacija i jezika imate, o tome koliko se često iznimke pojavljuju i o tome koliko pogreška košta. Svaki kritični događaj, svaki cilj i svako stop-pravilo trebaju stvaran primjer. Velik broj lakih joiner slučajeva ne pokriva ostalo.
Privatnost, radni odnosi i čuvanje podataka
HR događaj može nositi identifikatore, datume iz ugovora, organizacijsku vezu, lokaciju, voditelja, vrstu angažmana i podatke o pristupu. GDPR zahtijeva ograničenje svrhe, smanjenje podataka, točnost, ograničenje pohrane, sigurnost i odgovornost. Ne šaljite cijeli osobni dosje modelu kad je za plan zadataka dovoljan mali normalizirani zapis.
Odluke o zapošljavanju, otkazu, promociji, raspodjeli zadataka ili praćenju zaposlenika otvaraju pravna i AI-risk pitanja koja su bitno drukčija. Ovaj tijek te odluke ne donosi. Prema EU Aktu o umjetnoj inteligenciji, namjena sustava i koliko stvarno utječe na odluku važni su za klasifikaciju.
Administrativni JML tijek nije automatski visokorizičan, dok određene primjene u zapošljavanju i u upravljanju radnicima mogu biti. Stručni vlasnici trebaju potvrditi pravnu osnovu, obavijesti, prava zaposlenika, zadržavanje, izvršitelje obrade, prijenose i sektorska pravila. Ovaj vodič nije pravni savjet.
Česta pitanja
Kako automatizirati onboarding zaposlenika pomoću AI-a?
Počnite od potvrđenog HRIS događaja i jedne standardne uloge. Osobu razriješite stabilnim ID-jem, zadatke i pristup koje dopuštate izračunajte determinističkom politikom, a model koristite da složi što fali i što ćete reći. Svaki upis držite u uskom adapteru i provjerite stvarno stanje u svakom ciljnom sustavu.
Može li AI sam dodijeliti pristup novom zaposleniku?
Ne bi smio sam odlučivati o pristupu. Standardni profil koji je politika već odobrila može se provesti uz najmanje ovlasti. Iznimke, privilegirane uloge i sukobi trebaju odobrenje te točne promjene. Model može objasniti prijedlog. Ne odobrava vlastitu radnju.
Što je HRIS/IAM integracija?
Kontrolirana veza između potvrđenih radničkih događaja i sustava koji drže digitalni identitet i pristup. HRIS obično daje radnički događaj. IAM (upravljanje identitetima i pristupom) ili IGA primjenjuje politiku i odobrenje. IdP i aplikacije rade svoje promjene. Integracija provjerava što se stvarno dogodilo.
Je li SCIM dovoljan za siguran onboarding i offboarding?
Nije. SCIM pomaže standardizirati provisioning API. Implementacije se i dalje razlikuju, kao i operacije koje podržavaju, mapiranje i što „deaktivirano” znači. I dalje vam trebaju provjeren događaj, identitet, politika, odobrenje, najmanje ovlasti, readback, usklađenje, upravljanje sesijama i ručni put natrag.
Deaktivira li račun automatski sve aktivne sesije?
Ne nužno. Blokiranje nove prijave, opoziv refresh tokena, prekid sesije unutar aplikacije i uklanjanje pristupa aplikaciji mogu biti zasebne radnje i mogu kasniti jedna za drugom. Pročitajte dokumentaciju i gledajte što svaki cilj stvarno radi.
Kako spriječiti da mover zadrži stari pristup?
Izračunajte eksplicitnu razliku između starog odobrenog profila i novog. Plan mora navesti što se dodaje, što se zadržava i što se uklanja, a readback mora potvrditi svaku od tih stavki. Tijek koji samo dodaje prava način je na koji access creep počinje.
Je li ovo isto što i IT helpdesk bot?
Helpdesk bot odgovara na obična pitanja, dohvaća upute koje ste ovlastili i priprema tikete. JML automatizacija obrađuje provjereni životni ciklus identiteta: politiku pristupa, provisioning, deprovisioning i dokaz stanja u cilju.
Koji model ili alat treba koristiti?
Model i orkestrator birajte nakon što su proces, podaci, ovlasti i testni skup definirani. OpenAI, Claude, Gemini ili Grok mogu se usporediti na istim hrvatskim i engleskim slučajevima. n8n, Copilot Studio ili Power Automate, Make, Zapier ili namjenski servis mogu se usporediti po identitetu, konektorima, odobrenjima, može li ih se revidirati i kako se oporavljaju.
Naziv proizvoda ne uklanja potrebu za kontrolama.
Praktičan sljedeći korak
Odaberite jednu standardnu ulogu i nacrtajte stvarni put od potvrđenog HR događaja do potvrđenog stanja u tri do pet ciljnih sustava. Zabilježite gdje posao danas čeka, što netko prepisuje, tko odobrava iznimku i koja se radnja nikad ne smije dogoditi bez odluke čovjeka.
Soror mapira HRIS/IAM tijek, pravila, ovlasti, ciljna sučelja, testni skup i mjerila prije nego se odabere model ili orkestrator. Pogledajte uslugu AI automatizacije poslovnih procesa, procijenite proces za AI automatizaciju ili se javite na ante.barisic@gmail.com. U poruci navedite mjesečni broj joiner/mover/leaver događaja, HRIS i IAM platforme koje imate, jednu standardnu ulogu i najgore usko grlo.
Izvori
- Microsoft: Lifecycle Workflows
- Microsoft: zadaci u Lifecycle Workflowsu
- Microsoft: planiranje employee lifecycle implementacije
- Microsoft: HR-driven provisioning
- Microsoft: opoziv pristupa korisniku
- IETF: SCIM Protocol, RFC 7644
- IETF: SCIM Core Schema, RFC 7643
- NIST: SP 800-53 Rev. 5
- OWASP: AI Agent Security Cheat Sheet
- OWASP: Prompt Injection Prevention Cheat Sheet
- EU: Opća uredba o zaštiti podataka
- EU: Akt o umjetnoj inteligenciji
Pregledano 1. rujna 2026. Značajke proizvoda, API-ji, JML tijekovi, ovlasti, sesije i pravni zahtjevi mogu se promijeniti. Prije implementacije provjerite aktualnu dokumentaciju, konfiguraciju okruženja i obveze svoje organizacije.